

Ubuntu 20.04 жүйесінде FTP баптау
Бұл нұсқаулықта Ubuntu 20.04 операциялық жүйесі орнатылған виртуалды арнаулы серверге (VPS) vsftpd FTP серверін орнату және баптауды толық қарастырамыз. Орнату процедурасы Ubuntu-дың 18.04 және 16.04 сияқты бұрынғы нұсқаларына да жарамды.
vsftpd орнату
Алдымен пакеттер тізімін жаңартып, vsftpd пакетін келесі командалармен орнатыңыз:
sudo apt update && sudo apt install vsftpdОрнату аяқталғаннан кейін FTP сервері автоматты түрде іске қосылады. Оның күйін келесі командамен тексеруге болады:
sudo systemctl status vsftpd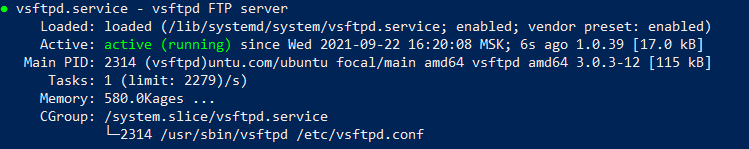
Әрі қарай, жүйе іске қосылғанда vsftpd автоматты түрде іске қосылуы үшін келесі команданы орындаңыз:
sudo systemctl enable vsftpdКонфигурацияны баптау
Жалғастыру үшін vsftpd конфигурация файлына баптаулар енгізу қажет. Қажет болған жағдайда әдепкі баптауларды қалпына келтіре алу үшін өзгерістер енгізбес бұрын бұл файлдың сақтық көшірмесін жасау ұсынылады.
Конфигурация файлының сақтық көшірмесін жасау үшін келесі команданы орындаңыз:
sudo mv /etc/vsftpd.conf /etc/vsftpd.confbakКонфигурация файлын ашу үшін келесі команданы орындаңыз:
sudo nano /etc/vsftpd.confФайл ашылғаннан кейін оған келесі директивалар блогын қойыңыз:
listen=YES
listen_ipv6=NO
anonymous_enable=NO
local_enable=YES
write_enable=YES
dirmessage_enable=YES
use_localtime=YES
xferlog_enable=YES
connect_from_port_20=YES
secure_chroot_dir=/var/run/vsftpd/empty
pam_service_name=vsftpd
rsa_cert_file=/etc/ssl/certs/ssl-cert-snakeoil.pem
rsa_private_key_file=/etc/ssl/private/ssl-cert-snakeoil.key
ssl_enable=NO
pasv_min_port=40000
pasv_max_port=50000
Енгізілген өзгерістерді сақтап, файлды жабыңыз: nano редакторында Ctrl+X басып, содан кейін Y және Enter пернелерімен сақтауды растаңыз.
Енді FTP қызметін келесі командамен қайта іске қосыңыз:
sudo systemctl restart vsftpdFTP пайдаланушыларын құру
FTP пайдаланушысын құру үшін пайдаланушы атын көрсетіп, команданы орындаңыз:
sudo useradd пайдаланушы_атыЖаңа FTP пайдаланушысына келесі командамен құпиясөз орнатыңыз:
sudo passwd пайдаланушы_атыФайрволды баптау
FTP трафигіне рұқсат беру және файрвол бұғаттауынан аулақ болу үшін 20, 21, 22, 990 порттарына ережелер қосып, сондай-ақ 40000-50000 порттар ауқымын резервтеңіз. Мұны UFW файрволында келесі командалармен жасауға болады:
sudo ufw allow 20/tcp
sudo ufw allow 21/tcp
sudo ufw allow OpenSSH
sudo ufw allow 990/tcp
sudo ufw allow 40000:50000/tcp
Содан кейін UFW-ді қайта жүктеңіз:
sudo ufw disable
sudo ufw enable
Ережелердің дұрыс бапталғанына көз жеткізу үшін UFW қызметінің күйін тексеріңіз:
sudo ufw statusОсы қадамдардың барлығын орындағаннан кейін vsftpd FTP серверін орнату және баптау аяқталады. Оның жұмысын FileZilla сияқты FTP клиенті арқылы серверге қосылып тексеруге болады.

